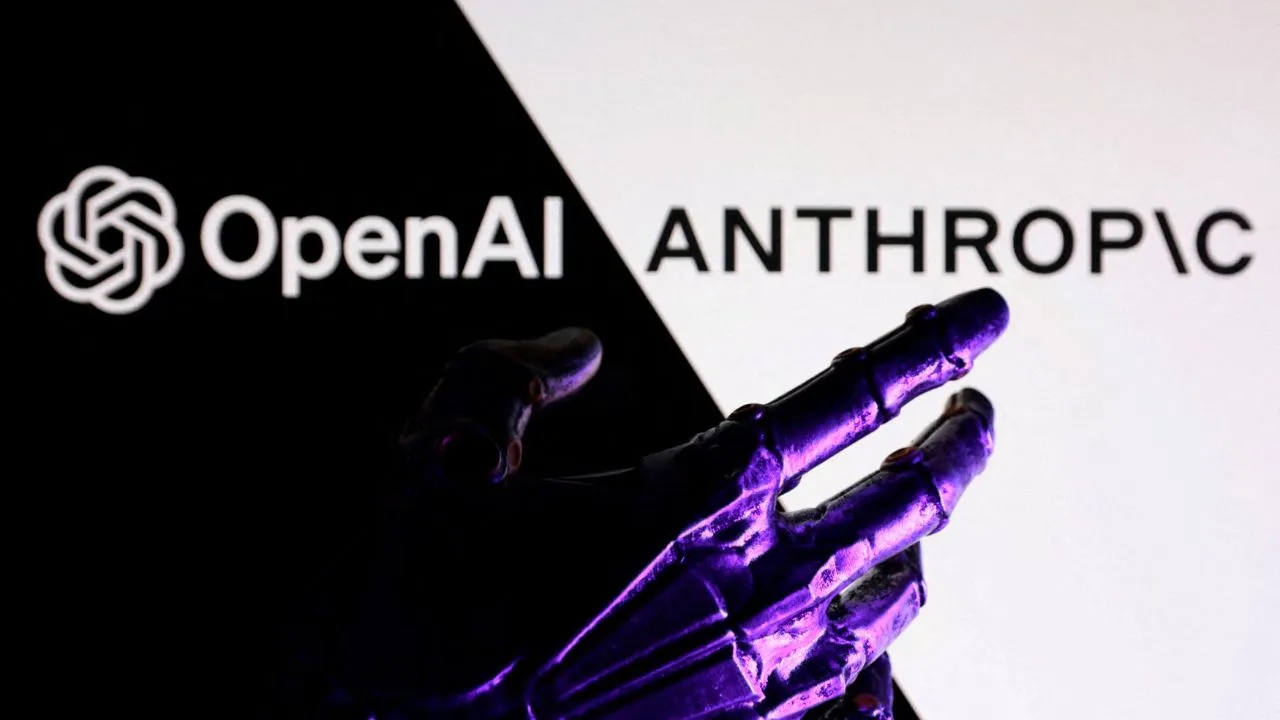
3 บิ๊ก AI สหรัฐฯ ตั้งองค์กรคุมความปลอดภัย กลายเป็นประเด็นร้อนในวงการเทคโนโลยี หลัง OpenAI, Anthropic และ Google เดินหน้าหารือการจัดตั้งองค์กรกลางเพื่อกำหนดมาตรฐานและตรวจสอบระบบปัญญาประดิษฐ์ ท่ามกลางความกังวลว่า AI ที่พัฒนาอย่างรวดเร็วอาจก่อให้เกิดผลกระทบต่อสังคม เศรษฐกิจ และความปลอดภัยของมนุษย์
รายงานจากสื่อต่างประเทศระบุว่า องค์กรดังกล่าวอาจมีรูปแบบใกล้เคียงกับ FINRA ซึ่งเป็นหน่วยงานกำกับดูแลอุตสาหกรรมการเงินของสหรัฐฯ แนวคิดสำคัญคือการเปิดให้บริษัท AI ร่วมกันกำหนดหลักเกณฑ์ ตรวจสอบความเสี่ยง และทดสอบโมเดล AI ที่มีความสามารถสูงก่อนเปิดให้ประชาชนใช้งานอย่างแพร่หลาย
3 บิ๊ก AI สหรัฐฯ ตั้งองค์กรคุมความปลอดภัย
แนวคิดการตั้งองค์กรคุมความปลอดภัยเกิดขึ้นในช่วงที่หลายฝ่ายเริ่มตั้งคำถามว่า เทคโนโลยี AI กำลังเดินหน้าเร็วเกินกว่ากฎหมายและหน่วยงานรัฐจะติดตามได้ทันหรือไม่ ระบบ AI รุ่นใหม่สามารถสร้างข้อความ ภาพ เสียง วิดีโอ และวิเคราะห์ข้อมูลจำนวนมหาศาลได้ภายในเวลาไม่กี่วินาที ความสามารถเหล่านี้ช่วยเพิ่มประสิทธิภาพในการทำงาน แต่ก็อาจถูกนำไปใช้สร้างข่าวปลอม หลอกลวงประชาชน หรือโจมตีระบบสำคัญได้เช่นกัน
เดมิส ฮัสซาบิส ผู้บริหาร Google DeepMind เคยเสนอให้สหรัฐฯ จัดตั้งองค์กรสำหรับทดสอบระบบ AI ที่ทรงพลังที่สุดก่อนเปิดตัว โดยมองว่าการตรวจสอบลักษณะนี้ต้องใช้เงินทุน บุคลากร และทรัพยากรคอมพิวเตอร์จำนวนมาก ภาคธุรกิจจึงอาจต้องเข้ามามีส่วนร่วมในการสนับสนุนทั้งงบประมาณและความเชี่ยวชาญ
เหตุผลที่ 3 บิ๊ก AI สหรัฐฯ ตั้งองค์กรคุมความปลอดภัย
สำหรับบริษัทผู้พัฒนา AI การมีมาตรฐานร่วมกันอาจช่วยให้การประเมินความเสี่ยงเป็นระบบมากขึ้น แต่ในอีกด้านหนึ่งก็มีคำถามสำคัญว่า ใครควรเป็นผู้กำหนดกฎ และบริษัทใดควรมีสิทธิ์เข้าร่วมโต๊ะเจรจา เพราะหากมีเพียงบริษัทขนาดใหญ่ที่เป็นผู้ร่างมาตรฐาน กฎเหล่านั้นอาจกลายเป็นอุปสรรคต่อสตาร์ตอัปหรือผู้พัฒนารายเล็ก
ไอเดน โกเมซ ซีอีโอของ Cohere บริษัท AI จากแคนาดา วิจารณ์แนวคิดนี้ว่าอาจนำไปสู่การรวมกลุ่มผูกขาด โดยบริษัทอเมริกันขนาดใหญ่ใช้คำว่า «ความปลอดภัย» เป็นเหตุผลในการสร้างกติกาที่ปกป้องผลประโยชน์ของตนเอง ข้อกังวลนี้สะท้อนว่าการกำกับดูแล AI ไม่ควรจำกัดอยู่เฉพาะผู้ผลิตเทคโนโลยี แต่ควรเปิดโอกาสให้ภาครัฐ นักวิชาการ ผู้บริโภค และผู้เชี่ยวชาญด้านสิทธิมนุษยชนเข้ามามีส่วนร่วมด้วย
โกเมซตั้งคำถามว่า ใครเป็นผู้เขียนมาตรฐาน ใครมีสิทธิ์แสดงความคิดเห็น และกฎที่ออกมานั้นกำลังปกป้องประชาชนหรือปกป้องธุรกิจของบริษัทขนาดใหญ่กันแน่ คำถามนี้มีความสำคัญอย่างมาก เพราะมาตรฐาน AI อาจส่งผลต่อการพัฒนาเทคโนโลยี การแข่งขันทางธุรกิจ และสิทธิส่วนบุคคลของผู้ใช้งานทั่วโลก
เสียงเตือนจากอดีตพนักงานและผู้นำ AI
ความเคลื่อนไหวดังกล่าวเกิดขึ้นหลังอดีตพนักงานของบริษัท AI หลายรายออกมาเตือนเกี่ยวกับความเสี่ยงจากการพัฒนาเทคโนโลยีอย่างเร่งรีบ เจคอบ คอกซอน ซึ่งเคยทำงานกับ Anthropic และ OpenAI ระบุว่า บริษัท AI อาจกำลังนำชีวิตของผู้คนไปเดิมพัน ขณะที่บิลาล ชุกไต จาก Google DeepMind เตือนว่า AI อาจมีศักยภาพรุนแรงถึงขั้นกระทบต่อความอยู่รอดของมนุษยชาติ
ด้านดาริโอ อาโมเดอี ซีอีโอของ Anthropic เรียกร้องให้ชะลอความเร็วในการพัฒนา AI ลง เพื่อให้ผู้เกี่ยวข้องมีเวลาประเมินผลกระทบและสร้างระบบป้องกันที่เหมาะสม ข้อเสนอนี้ได้รับการสนับสนุนจากแซม อัลต์แมน ซีอีโอของ OpenAI รวมถึงอีลอน มัสก์ และเดมิส ฮัสซาบิส อย่างไรก็ตาม ผู้นำในวงการเทคโนโลยีไม่ได้มีความเห็นตรงกันทั้งหมด
- กลุ่มผู้สนับสนุนมองว่าต้องทดสอบ AI อย่างเข้มงวดก่อนเปิดตัว
- กลุ่มคัดค้านกังวลว่าบริษัทใหญ่จะใช้มาตรฐานเป็นเครื่องมือกีดกันคู่แข่ง
- ภาครัฐต้องสร้างกติกาที่สมดุลระหว่างนวัตกรรมและความปลอดภัย
- ผู้ใช้งานควรได้รับข้อมูลที่ชัดเจนเกี่ยวกับความเสี่ยงของระบบ AI
ทรัมป์และ Nvidia มองคำเตือน AI ต่างออกไป
โดนัลด์ ทรัมป์ ประธานาธิบดีสหรัฐฯ ปฏิเสธคำเตือนจากวิศวกรและผู้นำบริษัท AI โดยมองว่าความกังวลเรื่องอันตรายของเทคโนโลยีเป็นเรื่องเกินจริงหรือเป็นเพียงเรื่องหลอกลวง พร้อมย้ำว่าสหรัฐฯ จำเป็นต้องเร่งพัฒนา AI เพื่อแข่งขันกับจีน มุมมองนี้สะท้อนการแข่งขันระดับมหาอำนาจที่ทำให้รัฐบาลต้องการรักษาความเป็นผู้นำด้านเทคโนโลยี แม้จะมีเสียงเรียกร้องให้ตรวจสอบความเสี่ยงอย่างรอบคอบ
เจนเซน หวง ซีอีโอของ Nvidia ผู้ผลิตชิปประมวลผลสำหรับ AI รายใหญ่ ก็ไม่เห็นด้วยกับคำเตือนที่คาดการณ์ว่า AI จะทำลายล้างมนุษยชาติ โดยระบุว่าการคาดการณ์ลักษณะดังกล่าวไม่ได้อยู่บนพื้นฐานทางวิทยาศาสตร์และอาจเป็นการสื่อสารที่ขาดความรับผิดชอบ Nvidia มีบทบาทสำคัญต่ออุตสาหกรรม AI เพราะชิปของบริษัทเป็นหัวใจหลักในการฝึกและประมวลผลโมเดลขนาดใหญ่
แม้แต่ละฝ่ายจะมีมุมมองแตกต่างกัน แต่ทุกฝ่ายเห็นตรงกันว่า AI กำลังเปลี่ยนแปลงโลกอย่างรวดเร็ว ประเด็นสำคัญจึงไม่ใช่เพียงว่าจะพัฒนา AI ให้เก่งขึ้นแค่ไหน แต่ต้องถามด้วยว่า เราจะทำให้เทคโนโลยีนี้ปลอดภัย ตรวจสอบได้ และเป็นประโยชน์ต่อคนส่วนใหญ่อย่างไร
การที่ 3 บิ๊ก AI สหรัฐฯ ตั้งองค์กรคุมความปลอดภัย อาจเป็นจุดเริ่มต้นของความร่วมมือครั้งใหญ่ แต่ความสำเร็จจะเกิดขึ้นได้ก็ต่อเมื่อองค์กรดังกล่าวมีความโปร่งใส ไม่ผูกขาด และรับฟังเสียงจากผู้มีส่วนได้ส่วนเสียทุกกลุ่ม ผู้ใช้งานควรติดตามพัฒนาการอย่างใกล้ชิด พร้อมเรียนรู้วิธีใช้ AI อย่างมีวิจารณญาณ เพราะความปลอดภัยของ AI ไม่ได้ขึ้นอยู่กับบริษัทเทคโนโลยีเพียงอย่างเดียว แต่ขึ้นอยู่กับกติกาและความรับผิดชอบของทุกคนในสังคมด้วย
มุมมองที่น่าจับตาคือ โลกอาจไม่จำเป็นต้องเลือกระหว่างการหยุด AI กับการปล่อยให้ AI เดินหน้าเต็มที่ ทางออกที่เหมาะสมอาจเป็นการพัฒนาอย่างมีความรับผิดชอบ ควบคู่กับการตรวจสอบที่เป็นอิสระและการเปิดเผยข้อมูลอย่างจริงใจ หากคุณสนใจข่าวเทคโนโลยีและ AI อย่าลืมติดตามความเคลื่อนไหวใหม่ ๆ เพื่อเตรียมพร้อมรับการเปลี่ยนแปลงที่จะเกิดขึ้น
ที่มา – 3 บิ๊ก AI สหรัฐฯ ดันตั้งองค์กรคุมความปลอดภัย ทรัมป์-Nvidia สวนเตือนเกินจริง